ProdukAPI Gateway
Satu Gerbang untuk Semua API Anda.
Mitra fintech dan tim internal terhubung ke layanan Anda tanpa pernah menyentuh sistem inti. Setiap panggilan diautentikasi di gerbang dan dicatat untuk audit, dengan kuota terpisah per konsumen.
Ikhtisar Produk
Lapisan Aman antara API Anda dan Dunia
API Gateway MPT berdiri di depan seluruh layanan Anda sebagai satu pintu masuk. Ia menangani autentikasi, membatasi lalu lintas, mencatat setiap panggilan, dan merutekan permintaan ke layanan yang tepat, sehingga sistem inti tetap tersembunyi dan tim Anda tidak menulis logika keamanan yang sama berulang kali di setiap aplikasi.
MPT API Gateway
Kebijakan Satu Endpoint, Terbaca Sekali Lihat
Setiap endpoint membawa kebijakannya sendiri: siapa boleh memanggil, dengan scope apa, dan berapa laju maksimumnya. Semua diperiksa di gerbang, sebelum permintaan menyentuh sistem inti.
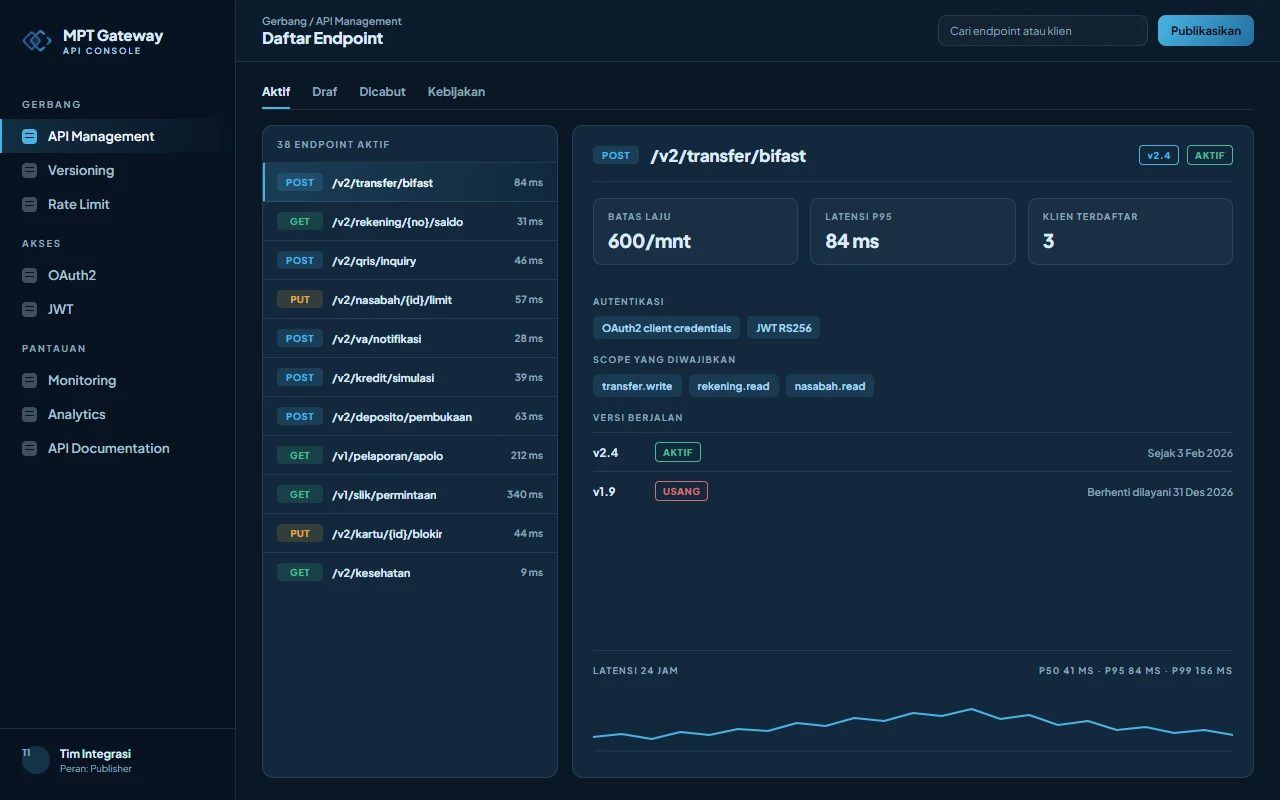
Mockup antarmuka MPT API Gateway. Nama endpoint, angka latensi, dan tanggal pada layar adalah contoh.
Fitur Utama
Kemampuan Kelas Enterprise
01
API Management
Kelola seluruh API dari satu tempat: publikasikan, cabut, dan atur kebijakannya.
02
OAuth2
Autentikasi standar industri dengan alur client credentials dan authorization code.
JWT
Validasi token dan scope di gerbang sebelum permintaan menyentuh backend.
Rate Limit
Batasi lalu lintas per klien untuk mencegah penyalahgunaan dan menjaga stabilitas.
Monitoring
Pantau kesehatan, latensi, dan error setiap endpoint secara real-time.
Analytics
Lihat siapa memakai API apa, seberapa sering, dan trennya dari waktu ke waktu.
Versioning
Jalankan beberapa versi API berdampingan tanpa memutus integrasi lama.
API Documentation
Dokumentasi OpenAPI yang selalu sinkron dengan API yang berjalan.
Cara Kerja
Perjalanan Satu Permintaan
Permintaan Masuk
Kanal internal maupun mitra masuk lewat satu pintu.
Otentikasi & Otorisasi
Kunci, token, dan hak akses diperiksa sebelum diteruskan.
Rate Limit & Kuota
Beban tiap konsumen dibatasi agar sistem inti tetap aman.
Perutean
Permintaan diteruskan ke layanan yang tepat.
Audit & Observabilitas
Setiap panggilan tercatat lengkap dan dapat ditelusuri.
Gerbang Tunggal
Setiap Permintaan Diperiksa di Depan.
Membuka integrasi tidak harus berarti membuka sistem inti. Semua lalu lintas berhenti dulu di gerbang, dan hanya yang berhak yang diteruskan.
Permintaan Masuk
Dari kanal internal maupun mitra.
01
Otentikasi
DI DEPANKunci dan token diperiksa sebelum permintaan diteruskan.
02
Rate Limit
TERUKURBeban tiap konsumen dibatasi agar inti tetap aman.
03
Audit
PERMANENSetiap panggilan tercatat lengkap dan dapat ditelusuri.
Manfaat
Kenapa Institusi Butuh API Gateway
Sistem Inti Terlindungi
Backend tidak pernah langsung terpapar ke internet.
Integrasi Lebih Cepat
Mitra memakai satu standar, bukan aturan berbeda tiap layanan.
Keamanan Konsisten
Kebijakan berlaku seragam, tidak bergantung disiplin tiap tim.
Visibilitas Penuh
Setiap panggilan tercatat untuk audit, tagihan, dan investigasi.
Tata Kelola API
Kontrol siapa boleh mengakses apa, dengan persetujuan yang jelas.
Skala Tanpa Cemas
Rate limit dan caching menjaga backend tetap sehat saat lonjakan.
Keamanan yang Terpusat
Dirancang untuk Lembaga Keuangan
Dipercaya oleh




Kenapa MPT
Kenapa BPR dan Koperasi Memilih Jalur Ini.
Sharing Technology
Biaya teknologi ditanggung bersama antar institusi, sehingga BPR dan koperasi memperoleh sistem inti berkelas enterprise tanpa memikul seluruh investasinya sendiri.
One Stop Solution
Sistem inti, aplikasi pendukung, kanal elektronik, dan infrastruktur datang dari satu mitra yang bertanggung jawab, bukan dari empat pihak yang saling menunggu.
Dibangun oleh Pelaku Perbankan
Grup kami memiliki dan mengoperasikan BPR sendiri, jadi keputusan produk lahir dari kebutuhan operasional harian, bukan dari asumsi di ruang rapat.
Kepatuhan yang Menyatu
Pelaporan OJK lewat APOLO, SLIK, dan OBOX terhubung langsung dari data inti, bukan modul tambahan yang dipasang belakangan.
Terbukti di Lapangan
30+
Proyek Sukses
30+
Konsultan Ahli
100%
Tenaga Ahli
8+
Klien BPR & Lembaga Keuangan
Ekosistem MPT
Yang Sering Dipakai Bersama API Gateway.
Buka API Anda dengan Aman, Kendali Tetap di Tangan Anda
Jadwalkan demo dan lihat bagaimana gateway melindungi sistem inti sambil mempercepat integrasi.
Pertanyaan yang Sering Diajukan
Apakah harus memakai Core Banking MPT?
Tidak. Gateway dapat berdiri di depan layanan apa pun, baik Core Banking MPT maupun sistem lain, selama dapat diakses melalui HTTP/REST.
Bagaimana gateway menjaga backend tetap aman?
Seluruh permintaan wajib melewati autentikasi dan otorisasi di gerbang. Backend tidak pernah terpapar langsung, dan hanya menerima trafik yang sudah tervalidasi.
Apakah mendukung mitra pihak ketiga (Open API)?
Ya. Anda dapat memberi mitra kredensial dengan scope terbatas, memantau pemakaiannya, dan mencabut akses kapan saja tanpa memengaruhi mitra lain.
Bagaimana menangani lonjakan trafik?
Rate limiting, caching, dan throttling melindungi backend. Anda menetapkan kuota per klien sehingga satu konsumen tidak dapat mengganggu yang lain.
Apakah bisa menjalankan lebih dari satu versi API?
Ya. Versioning memungkinkan v1 dan v2 berjalan bersamaan, memberi mitra waktu bermigrasi tanpa integrasi yang rusak.
Apakah tersedia dukungan setelah implementasi?
Ya. Gateway tercakup Managed Services MPT: pemantauan berkelanjutan, pembaruan berkala, dan dukungan insiden ber-SLA.